Nie daj się złowić, czyli jak chronić się przed phishingiem?
11.10.2024, 11:20aktualizacja: 11.10.2024, 11:26
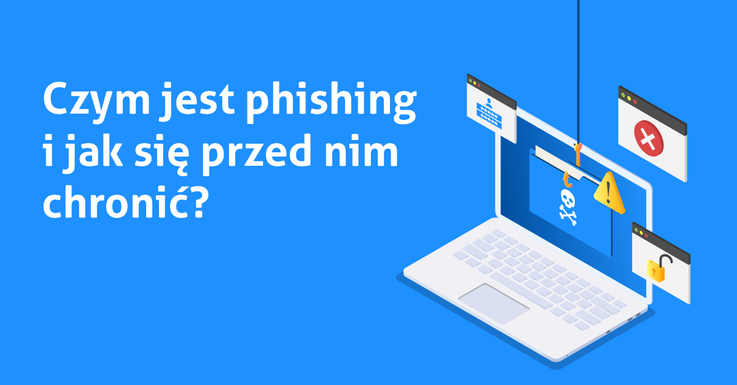
Jedną z bardzo popularnych metod oszustw internetowych, a jednak takich, na które wciąż dajemy się nabrać, jest phishing. Jeśli nazwa kojarzy się z łowieniem ryb, to jest to dobry trop. Tak jak wędkarze zarzucają przynętę, tak oszuści zarzucają na użytkowników przynęty w Internecie. I dajemy się na nie nabrać, bo jak wynika z raportu CERT Polska w 2023 roku najpopularniejszym typem incydentów były właśnie strony phishingowe (podobnie zresztą jak w poprzednich latach). W ubiegłym roku CERT Polska zarejestrował ponad 41 tys. tego typu incydentów, co stanowi prawie 52% wszystkich obsłużonych incydentów [1].
Wprawdzie różnego rodzaju zagrożeń w cyberprzestrzeni nie da się uniknąć, ale jednak można zrobić wiele, żeby się przed nimi uchronić. Warto o tym pamiętać szczególnie teraz, przed zbliżającymi się Black Friday, świętami i poświątecznymi wyprzedażami, kiedy oszuści są szczególnie aktywni, a my często rozkojarzeni i zabiegani.
Czym jest phishing?
Jak tłumaczy Dariusz Polaczyk, Risk & Security Manager platformy Walutomat.pl, phishing to metoda cyberataku polegająca na próbie nakłonienia ofiary do wykonania określonych działań na rzecz oszusta, fałszywie podającego się za inną osobę (np. współpracownika, przełożonego, klienta), firmę lub instytucję. Ta metoda może występować we wszystkich kanałach komunikacji: mailowej, SMS-owej, komunikatorach internetowych, serwisach społecznościowych czy rozmowie telefonicznej.
Na jakie zatem elementy warto zwrócić uwagę, gdy otrzymujemy nową wiadomość? Co powinno wzbudzić nasz niepokój i wzmożoną czujność? Dariusz Polaczyk wskazuje, że warto spojrzeć na 5 głównych elementów. Są to:
1. Podejrzany lub niesprecyzowany nadawca (np. adres e-mail bardzo zbliżony do adresu nadawcy, którego znamy, ale jednak zmieniony np. myślnik zmieniony na kropkę, adres z błędnie zapisaną nazwą danej marki, podwójne litery itp.).
2. Niedbałość językowa (np. niepoprawna stylistyka i składnia, liczne błędy ortograficzne i interpunkcyjne, duża litera w niewłaściwych miejscach). Zwróć też uwagę, czy wiadomość wygląda podobnie do innych od tego nadawcy (np. czy ujęte jest logo, jak wygląda stopka).
3. Podejrzane linki w treści (np. literówki w adresach stron, skrócone linki, odnośniki do dziwnie wyglądających adresów www itp.). Czasami adres łudząco przypomina oryginalny, ponieważ wstawiona jest bardzo podobnie wyglądająca litera z innego alfabetu lub wstawiona np. polska litera “ę” zamiast e.
4. Groźby lub nacisk na pośpiech (np. „jeśli nie podejmiesz wskazanych działań w ciągu 24 h, Twoje konto zostanie bezpowrotnie usunięte, będzie nałożona kara, zostaną powiadomione organy ścigania itd.”).
5. Adresowanie np. do „Drogiego Klienta, Przyjaciela” itp. (często takie wiadomości rozsyłane są masowo).
„Na co dzień jesteśmy zabiegani i na wiele rzeczy brakuje nam czasu. Na szybko sprawdzamy pocztę czy smsy i w pośpiechu podejmujemy różne działania. W codziennym zabieganiu łatwo dać się złowić oszustom, zwłaszcza gdy właśnie czekamy np. na kuriera i dostajemy maila łudząco podobnego do tego z firmy kurierskiej. Wielkość ekranów naszych smartfonów również pomaga oszustom przemycić bardzo drobne zmiany treści np. adresu strony internetowej. Niestety, przestępcy doskonale zdają sobie z tego sprawę i to wykorzystują. Kolejnym zagrożeniem jest bardzo szybki rozwój sztucznej inteligencji. Podszywanie się pod znane osoby, polityków czy celebrytów, to już nie tylko sam obraz czy głos, ale film reklamowy z pełną wypowiedzią i mimiką znanej osoby zachęcającej nas np. do kupienia zyskownych obligacji gwarantowanych przez Skarb Państwa. Należy się spodziewać dalszego rozwoju tej technologii i coraz doskonalszego podszywania się pod osoby czy instytucje” - mówi Dariusz Polaczyk, Risk & Security Manager platformy Walutomat.pl.
Jak zatem bronić się przed phishingiem?
Otrzymując wiadomość warto pamiętać o kilku podstawowych zasadach:
1. Przede wszystkim podejdź do tematu spokojnie - nie reaguj szybko i nerwowo, zwłaszcza pod wpływem presji czasowej zawartej w wiadomości,
2. Nie otwieraj załączników i nie klikaj w podejrzane linki,
3. Nie wykonuj zawartych w wiadomości próśb, jeżeli cokolwiek wzbudzi Twój niepokój,
4. Usuń podejrzaną wiadomość, żeby w przyszłości nie trafić na nią ponownie,
5. Jeśli chcesz sprawdzić, czy wiadomość otrzymałeś faktycznie od danego nadawcy, skontaktuj się z nim za pomocą innego kanału komunikacji np. telefonu, komunikatora),
6. Jeśli wiadomość pochodzi np. od sklepu internetowego, nie klikaj w link, tylko wejdź bezpośrednio na daną stronę z poziomu przeglądarki lub aplikacji,
7. Zawsze, gdy tylko można, stosuj uwierzytelnianie dwuskładnikowe,
8. Jeśli podejrzana wiadomość przyszła na pocztę służbową, prześlij ją do działu bezpieczeństwa w swojej firmie.
„Wiadomości phishingowe często wysyłane są masowo, co czasami ułatwia nam ich rozpoznanie i sprawia, że przed kliknięciem w link zapala nam się czerwona lampka (bo np. dostajemy wiadomość o przesyłce kurierskiej, gdy na żadną nie czekamy)” - mówi Dariusz Polaczyk. - Niestety taki atak masowy ma duże szanse powodzenia, bo większość z nas pewnie czeka na jakąś paczkę albo w ostatnim czasie zapłaciła rachunek za energię elektryczną. Jeszcze gorzej, gdy phishing jest wycelowany w konkretną osobę, konkretnego adresata. Wówczas mamy do czynienia z tak zwanym spear-phishingiem. Taki atak jest szczególnie niebezpieczny, bo zazwyczaj jest poprzedzony dokładnym researchem np. na temat tego, jakich mamy partnerów biznesowych lub sprawdzeniem informacji dostępnych na nasz temat w serwisach społecznościowych. To może sprawiać, że taka fałszywa wiadomość może wydawać się bardziej wiarygodna, a tym samym będziemy bardziej podatni, żeby podjąć określone działania. Dobrym przykładem są tu oszukańcze e-maile do przedsiębiorstw o zmianie nr rachunku bankowego dostawcy. Oszuści musieli wcześniej dowiedzieć się, kto w danej firmie jest dostawcą, kto wykonuje usługi sprzątające czy księgowe i umiejętnie się pod nich podszyć”.
Konsekwencje bycia złowionym
„Na naszą wyobraźnię chyba najlepiej działa wizja tego, co może nam grozić, gdy damy się przestępcom złowić” - mówi Dariusz Polaczyk, ekspert w dziedzinie cyberbezpieczeństwa.
Jakie zatem mogą być konsekwencje phishingu?
1. Przejęcie przez przestępców naszych danych wrażliwych np. logowania do banku, kont w serwisach społecznościowych czy do sklepów internetowych (dlatego tak ważne jest włączenie podwójnego uwierzytelnienia),
2. Kradzież tożsamości w celu np. wynajęcia samochodu lub ekskluzywnego hotelu, czy założenia na te dane konta w instytucji finansowej celem prania pieniędzy. Nasze dane mogą też zostać sprzedane celem dalszego wykorzystania w celach przestępczych.
3. Utrata środków, czasami połączona z zaciągnięciem pożyczek,
4. Zainstalowanie na naszym sprzęcie złośliwego oprogramowania,
5. Utrata dostępu do danego serwisu,
6. Wykorzystanie naszych profili w mediach społecznościowych do próby oszukania naszych znajomych.
„Tak naprawdę podstawą bezpieczeństwa w Internecie jest zawsze czujność, ostrożność i zasada ograniczonego zaufania - wszystko może być oszustwem. Cyberzagrożeń niestety nie będzie ubywać. Wręcz przeciwnie - systematycznie pojawiają się nowe, coraz bardziej zaskakujące. I chociaż przed wszystkimi nie da się w 100% zabezpieczyć, to jednak możemy wiele zrobić, aby się przed nimi ochronić. Mamy duży wpływ na to, czy damy się przestępcom złowić” - podsumowuje Dariusz Polaczyk z platformy Walutomat.pl.
Dariusz Polaczyk - Risk & Security Manager w firmie Currency One, operatora Walutomat.pl i InternetowyKantor.pl. Absolwent psychologii UAM w Poznaniu oraz studiów podyplomowych na Uniwersytecie Wrocławskim, Akademii Ekonomicznej w Poznaniu, SGH w Warszawie oraz IESE Business School University of Navarra. Kierował komórkami zarządzania ryzykiem operacyjnym oraz przeciwdziałania przestępstwom w sektorze bankowym m.in. w Banku Zachodnim WBK, Alior Banku oraz Getin Noble Banku. W latach 2004 - 2017 w Prezydium Rady Bezpieczeństwa Banków Związku Banków Polskich, przez 10 lat pełnił funkcję Przewodniczącego.
Walutomat.pl to największa platforma społecznościowa wymiany walut online w Polsce. Korzystają z niej tysiące użytkowników, którzy sami decydują o kursach. Wymiany można dokonać po aktualnie najlepszym kursie lub zaproponować własny, pożądany. System anonimowo dopasowuje oferty użytkowników tak, żeby jak najlepiej spełnić oczekiwania obydwu stron. Klienci cenią Walutomat za: szybkość transakcji, atrakcyjne kursy, dbałość o bezpieczeństwo oraz łatwość obsługi.
[1] Źródło: Raport roczny z działalności CERT Polska 2023.
KONTAKT:
Agnieszka Nejman
Communications Manager
e-mail: agnieszka.nejman@currency-one.com
tel. 502-244-353
Źródło informacji: Currency One
| Data publikacji | 11.10.2024, 11:20 |
| Źródło informacji | Currency One |
| Zastrzeżenie | Za materiał opublikowany w serwisie PAP MediaRoom odpowiedzialność ponosi – z zastrzeżeniem postanowień art. 42 ust. 2 ustawy prawo prasowe – jego nadawca, wskazany każdorazowo jako „źródło informacji”. Informacje podpisane źródłem „PAP MediaRoom” są opracowywane przez dziennikarzy PAP we współpracy z firmami lub instytucjami – w ramach umów na obsługę medialną. Wszystkie materiały opublikowane w serwisie PAP MediaRoom mogą być bezpłatnie wykorzystywane przez media. |
Newsletter portalu PAP MediaRoom to przesyłane do odbiorców raz dziennie zestawienie informacji prasowych, komunikatów instytucji oraz artykułów dziennikarskich, które zostały opublikowane na portalu danego dnia.
ZAPISZ SIĘ